보안 그룹
인스턴스의 방화벽 규칙을 직접 추가·삭제한다. 변경은 AWS에 즉시 반영된다.
언제 쓰나
인스턴스에 SSH(22번), Jupyter(8888번), 또는 직접 만든 서비스 포트로 접속하려면 그 포트를 여는 인바운드 규칙이 필요하다. 반대로 열어둔 포트를 닫을 때도 이 화면을 쓴다.
화면
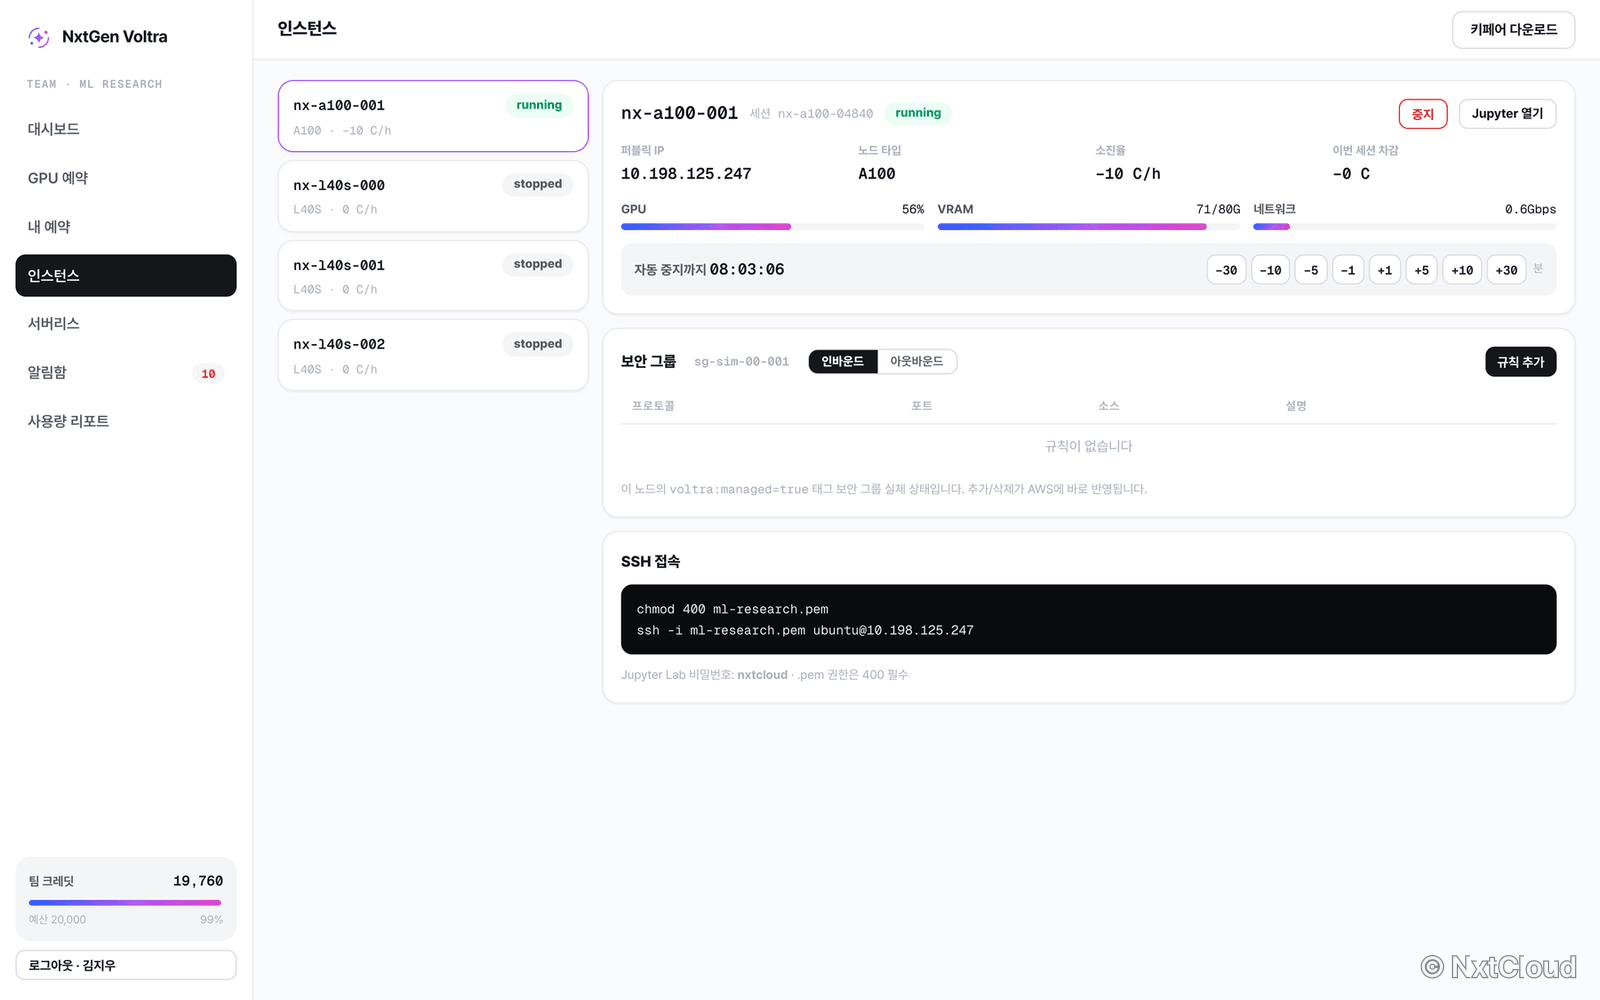 인스턴스 상세의 보안 그룹 카드
인스턴스 상세 아래 보안 그룹 카드에서 다룬다. 인바운드·아웃바운드 탭으로 방향을
나눠 보고, 규칙 추가로 새 규칙을 만든다.
| 요소 | 의미 |
|---|---|
인바운드 / 아웃바운드 탭 | 들어오는·나가는 트래픽 규칙을 구분 |
| 규칙 표 | 프로토콜 · 포트 · 소스 · 설명 |
| SG 식별자 | 카드 제목 옆의 sg-…. 지금 다루는 실제 보안 그룹 |
규칙 추가 | 새 규칙 입력 모달을 연다 |
이 카드는 배정된 노드에 붙은 voltra:managed=true 태그 보안 그룹의 실제 상태를 그대로
보여준다. Voltra가 따로 저장한 사본이 아니다. 그래서 추가·삭제가 AWS에 곧바로 반영된다.
절차
규칙 추가
-
규칙 추가를 누른다.인바운드 규칙 추가모달이 열린다. -
값을 채운다.
입력 설명 프로토콜TCP·UDP·ICMP중 선택포트단일 포트( 22) 또는 범위(8000-8100)소스 (CIDR)허용할 IP 대역. 내 IP 넣기를 누르면 현재 접속 IP가/32로 채워진다설명SSH · 내 IP만처럼 용도를 적어둔다(선택) -
규칙 추가를 누른다. 규칙이 노드의 실제 SG에 반영된다.
규칙 삭제
- 규칙 표에서 해당 행의
삭제를 누른다. 즉시 AWS에서 제거된다.
이렇게 되면 정상
- 추가한 규칙이 표에 나타나고
규칙을 추가했습니다안내가 뜬다. - 22번을 자신의 IP로 열면 그 키페어로 SSH 접속이 된다.
- 삭제하면 표에서 사라지고 해당 접속이 곧 막힌다.
막히는 경우
| 증상 | 원인 | 조치 |
|---|---|---|
배정된 노드가 없습니다 (no_node) | 인스턴스가 아직 노드를 잡지 않음 | 인스턴스를 실행해 노드가 배정되면 보안 그룹을 관리할 수 있다 |
| 카드에 규칙 대신 안내 문구만 보임 | SG 조회 실패(태그 SG 없음 등) | 표시된 사유를 확인한다. voltra:managed=true 태그 SG가 있어야 관리된다 |
| 규칙 추가 시 노란 경고 | 소스를 0.0.0.0/0으로 지정 | 0.0.0.0/0은 모든 IP에 개방된다. SSH는 본인 IP(/32)만 허용을 권장한다 |
sg_error | AWS 반영 실패 | 포트·CIDR 형식을 확인하고 다시 시도한다 |
알아둘 것
- 태그 없는 SG는 절대 건드리지 않는다.
voltra:managed=true태그가 붙은 보안 그룹의 IPv4 CIDR 규칙만 관리한다. SG 참조 규칙·IPv6·prefix list는 보존된다(D-024). - 규칙은 인스턴스가 실행 중이든 중지 중이든 다룰 수 있다. 보안 그룹은 노드에 상주하는 설정이라 세션 상태와 무관하다.
- SSH를 열 때는
내 IP 넣기로 자신의 IP만/32로 여는 것이 가장 안전하다. 사무실·집이 바뀌면 IP도 바뀌니 다시 넣어준다. - 규칙 추가·삭제는 감사 로그에 남는다.